Metodologia de avaliação, integridade física, 2-WISE, diagnósticos, segurança OT e gestão de conformidade
César Cassiolato (*)
Resumo
Uma rede Ethernet-APL pode continuar operando normalmente e, mesmo assim, esconder problemas que só aparecem quando uma conexão falha, um instrumento é substituído ou a planta passa por uma intervenção. É justamente aí que uma auditoria bem conduzida faz diferença. Mais do que confirmar que os dados chegam ao sistema de controle, precisamos entender como a rede foi instalada, quais margens ainda possui e se há evidências suficientes para sustentar sua condição técnica. Neste artigo, apresenta-se uma forma prática de organizar essa avaliação em seis frentes, dando prioridade aos pontos que realmente podem afetar a segurança e a continuidade operacional.
Convém deixar clara uma distinção desde o início: essa auditoria avalia a instalação e sua operação. Ela não substitui a certificação de produtos, os ensaios de tipo, a avaliação formal de segurança funcional nem as inspeções Ex exigidas pelas regras aplicáveis.
1. Fundamentos e limites de aplicação
A Ethernet-APL trouxe para a instrumentação de processos uma possibilidade importante: levar Ethernet até o campo por um único par de condutores, com comunicação a 10 Mbit/s, full-duplex, apoiada na tecnologia 10BASE-T1L definida no IEEE 802.3cg. Dependendo da arquitetura e do perfil das portas, esse mesmo par também pode alimentar os instrumentos. Isso simplifica algumas soluções, mas exige atenção à engenharia do enlace, à distribuição de energia e, principalmente, às condições de instalação em áreas classificadas. Nesses ambientes, a IEC 60079-47 trata do conceito 2-WISE.
É importante não confundir as tecnologias. Um dispositivo que utiliza 10BASE-T1L não é, por isso, automaticamente adequado a uma rede Ethernet-APL em área classificada. Da mesma forma, a identificação Ethernet-APL, isoladamente, não autoriza a instalação em qualquer zona ou grupo de gás. Antes de aprovar uma combinação de equipamentos, verifico as marcações Ex, os certificados, as condições especiais de uso e as instruções de cada fabricante.
2. Preparação, escopo e governança
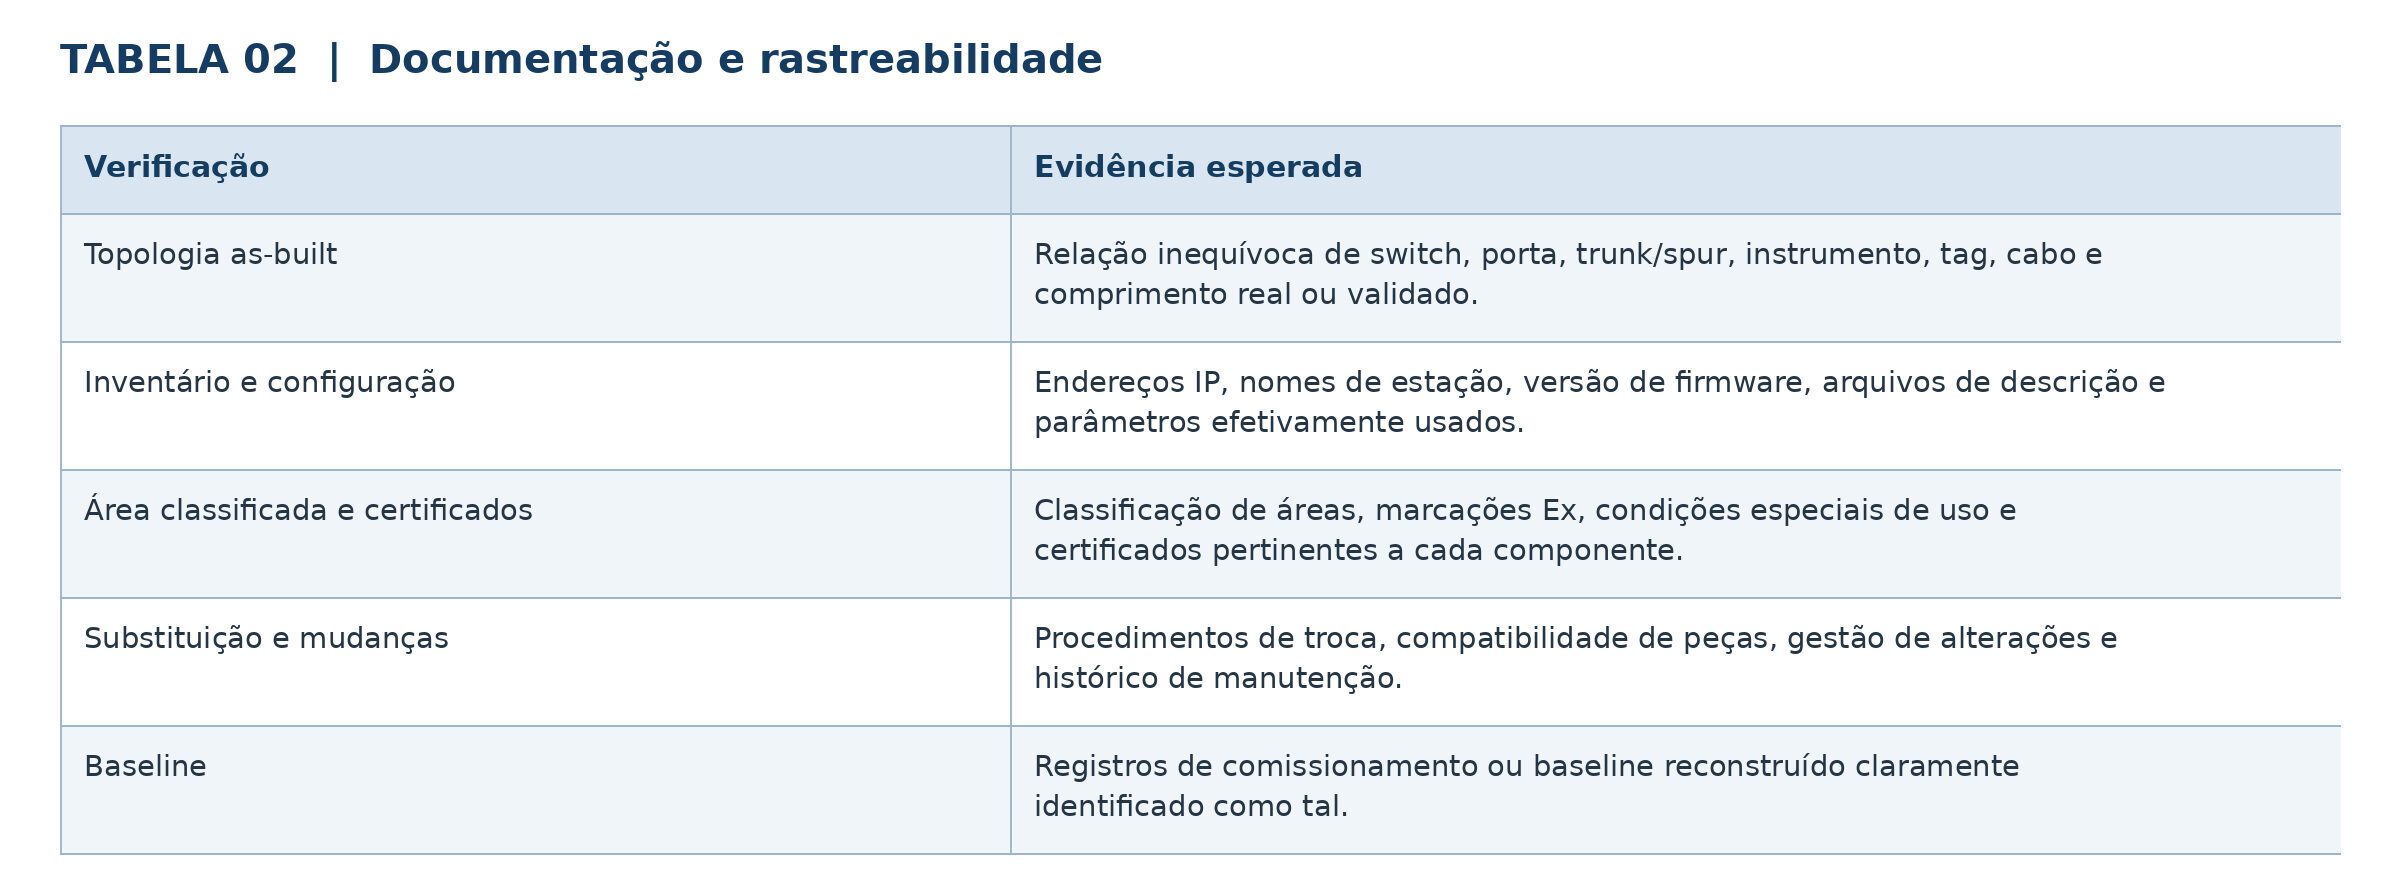
O primeiro trabalho é delimitar o que será auditado. Recomendo começar pela área da planta, pelos switches, pelas fontes, pelos trunks e spurs e pela relação de instrumentos conectados. Em seguida, vale conferir a arquitetura do sistema de controle, os arquivos de configuração, as versões de firmware e o histórico de intervenções. A experiência mostra que a falta de um cadastro confiável pode consumir mais tempo do que a própria análise elétrica. Por isso, cada registro deve identificar claramente o ativo, a porta, a data da coleta e a origem da informação.
Sempre que possível, comece pelas verificações que não interferem no processo: consulta aos diagnósticos, leitura de logs, comparação de desenhos e inspeção visual externa. Abrir caixas, desconectar cabos, executar medições invasivas ou provocar uma comutação de redundância são atividades de outra natureza. Elas exigem autorização, avaliação do impacto operacional e cumprimento dos procedimentos de segurança, especialmente em áreas classificadas.
3. Método de classificação e evidência
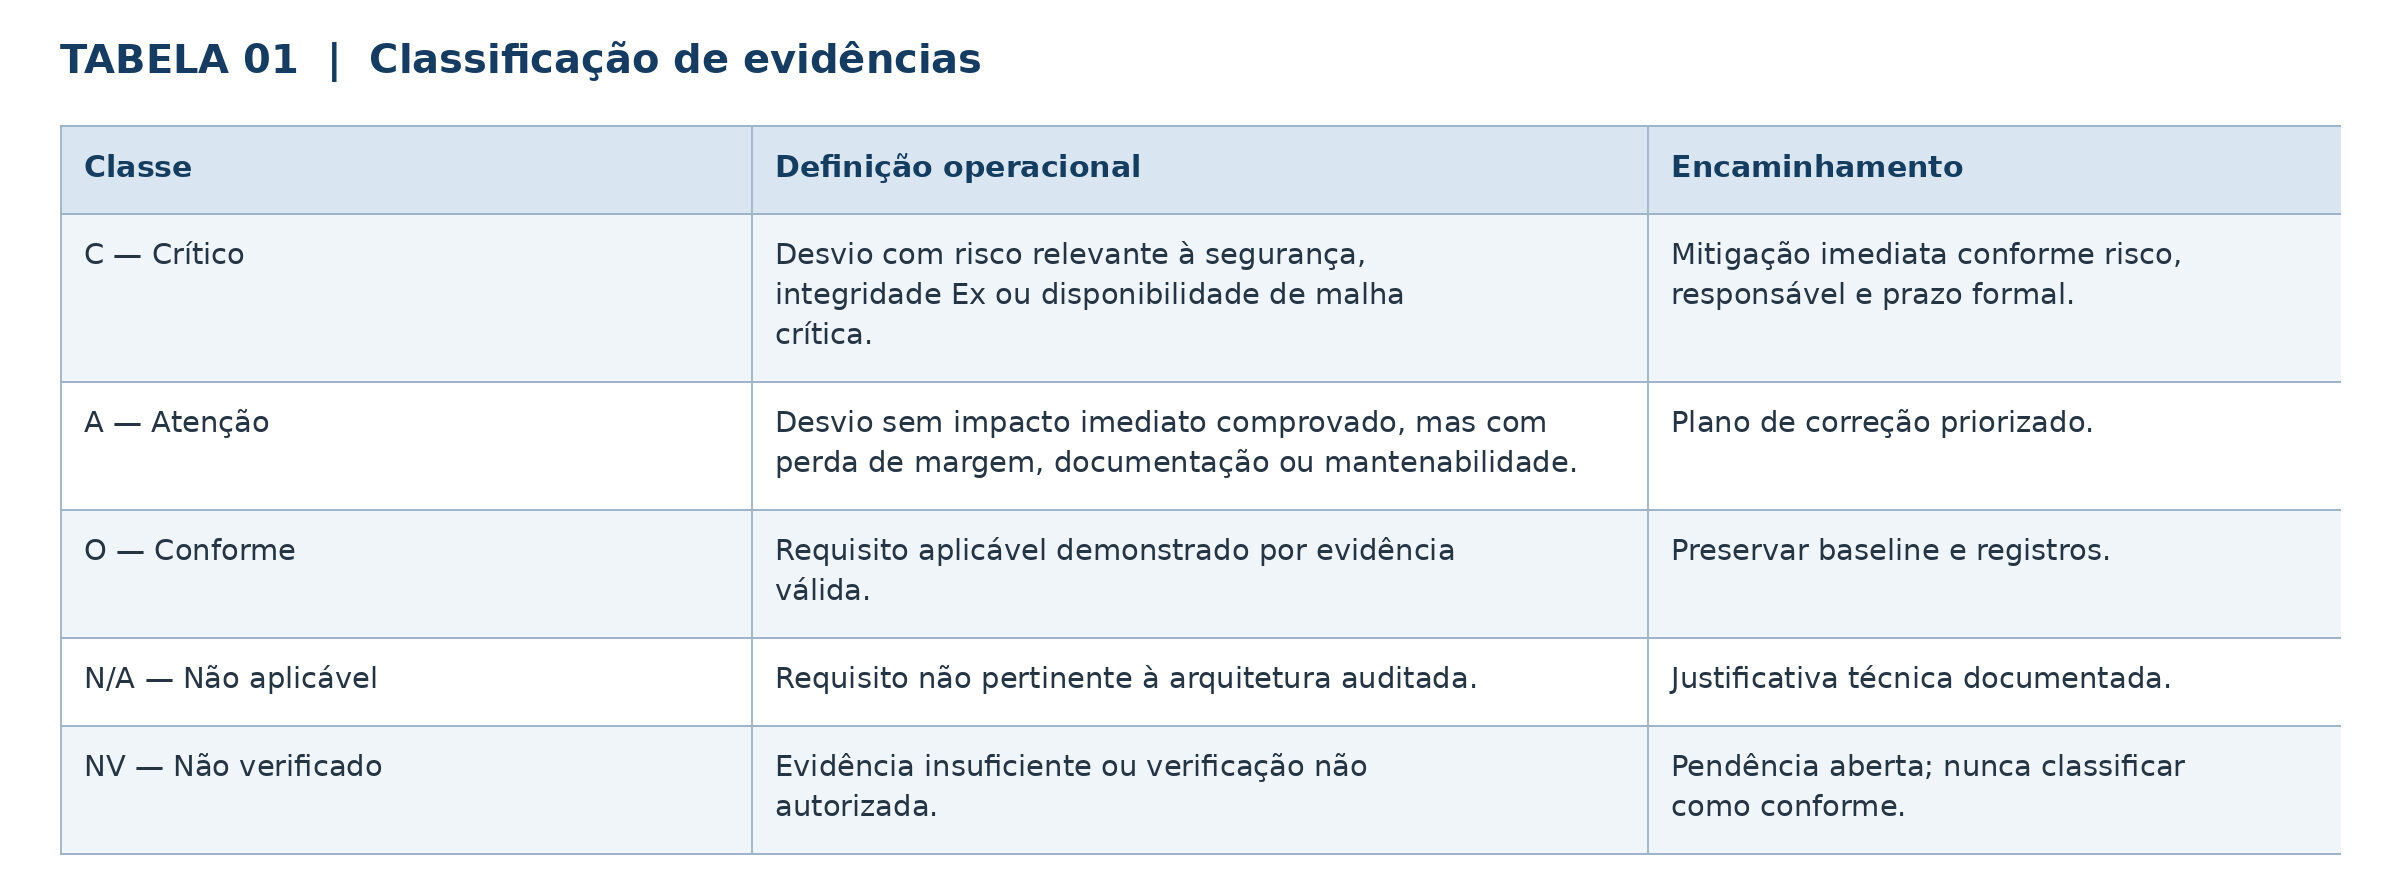
Não basta escrever que um item está “bom” ou “ruim”. Cada constatação precisa estar ligada a um requisito, a um equipamento e a uma evidência que outra pessoa possa conferir. Também registro o possível efeito sobre a operação, a criticidade, a ação proposta, o responsável e a forma de comprovar a correção. Uma auditoria com poucos achados não é necessariamente uma auditoria com baixo risco: uma única incompatibilidade Ex pode ser mais importante do que várias pendências documentais.
4. Domínio A — Documentação, arquitetura e rastreabilidade
5. Domínio B — Meio físico e integridade da instalação
No campo, detalhes aparentemente simples merecem atenção: estado dos conectores, vedação de caixas, prensa-cabos, corrosão, integridade dos cabos, blindagem, equipotencialização e proximidade de fontes de interferência. Também comparo a topologia real e os comprimentos instalados com os limites previstos para os componentes utilizados. Não faz sentido aplicar um único número de referência a todas as configurações sem considerar o projeto.
Alguns switches e PHYs oferecem indicadores de qualidade do enlace, contadores de erro, estimativas de SNR ou recursos de localização de falhas. Esses dados ajudam muito, desde que sejam interpretados corretamente. SNR e TDR não estão disponíveis em todos os equipamentos, e resultados de fabricantes diferentes nem sempre podem ser comparados diretamente. Prefiro analisar a tendência da mesma porta ao longo do tempo e confrontá-la com os critérios do fabricante e com um baseline confiável.
6. Domínio C — Energia, perfis de porta e compatibilidade 2-WISE
Na alimentação, não olho apenas para a soma das potências nominais. Verifico o perfil de cada porta, a carga de cada instrumento, a queda de tensão, as condições de partida e a margem que permanece disponível. Em instalações com requisitos Ex, acrescento a análise da compatibilidade 2-WISE, dos certificados e das condições de uso. Há duas perguntas distintas que precisam ser respondidas: a alimentação atende funcionalmente à rede? E a combinação instalada atende aos requisitos de proteção aplicáveis?
Reinicializações esporádicas e alarmes de subtensão merecem investigação, mesmo quando a comunicação se restabelece rapidamente. Procuro relacionar esses eventos com o histórico das fontes, com intervenções de manutenção e com as condições de processo. Ensaios que envolvam desligamento ou redundância só devem ocorrer com um procedimento aprovado.
7. Domínio D — Ethernet e protocolos industriais
A Ethernet-APL define o meio de comunicação, mas a análise do comportamento da rede depende também do protocolo de aplicação. Por isso, antes de montar o checklist, identifico se a instalação utiliza PROFINET, EtherNet/IP, HART-IP, OPC UA ou outra solução. Em uma arquitetura PROFINET, por exemplo, faz sentido investigar relações de aplicação (AR), MRP e redundância S2 quando esses recursos estiverem implementados. Não seria correto exigir os mesmos mecanismos de todas as redes Ethernet-APL.
Uma boa investigação cruza informações. O horário de uma perda de comunicação no controlador deve ser comparado aos eventos do switch, aos reinícios do instrumento e às ocorrências do processo. Essa correlação costuma apontar causas que não aparecem em uma leitura isolada. Testes de carga e varreduras ativas, por outro lado, precisam ser avaliados e autorizados pela equipe responsável pela rede OT.
8. Domínio E — Diagnósticos, tendências e baselines
Os diagnósticos só trazem benefício quando alguém consegue acessá-los e utilizá-los. Na auditoria, verifico quais informações estão disponíveis por porta e por instrumento, se existem registros de quedas de enlace, erros, reinicializações e alarmes, e como esses eventos chegam à manutenção. A NAMUR NE 107 pode ajudar a apresentar estados de diagnóstico dos instrumentos, quando suportada, mas não substitui os indicadores próprios da infraestrutura Ethernet.
Quando não existe registro de comissionamento, ainda é possível estabelecer uma referência útil. Nesse caso, identifico o levantamento como “baseline reconstruído”, com data, topologia, versões de firmware e condições da planta. Essa identificação é importante: uma medição feita hoje não pode ser apresentada como se descrevesse o estado original da instalação.
9. Domínio F — Segurança OT, manutenção e competências
Segurança cibernética também faz parte da confiabilidade da rede. É preciso saber quem acessa os switches, como as credenciais são administradas, quais caminhos de acesso remoto existem e como as configurações são protegidas. Inventário, segmentação, backups, controle de alterações e atualização de firmware devem ser avaliados de acordo com a realidade operacional e com os princípios da IEC 62443. Não recomendo varreduras agressivas nem atualizações em produção sem análise de impacto.
A manutenção precisa conseguir sustentar a solução ao longo dos anos. Isso inclui peças sobressalentes compatíveis, procedimentos de substituição — especialmente em áreas classificadas — e pessoal treinado. Quando encontro uma vulnerabilidade de segurança OT, ela não deve ficar apenas como observação em um relatório de instrumentação; precisa chegar ao processo de gestão de riscos da empresa.
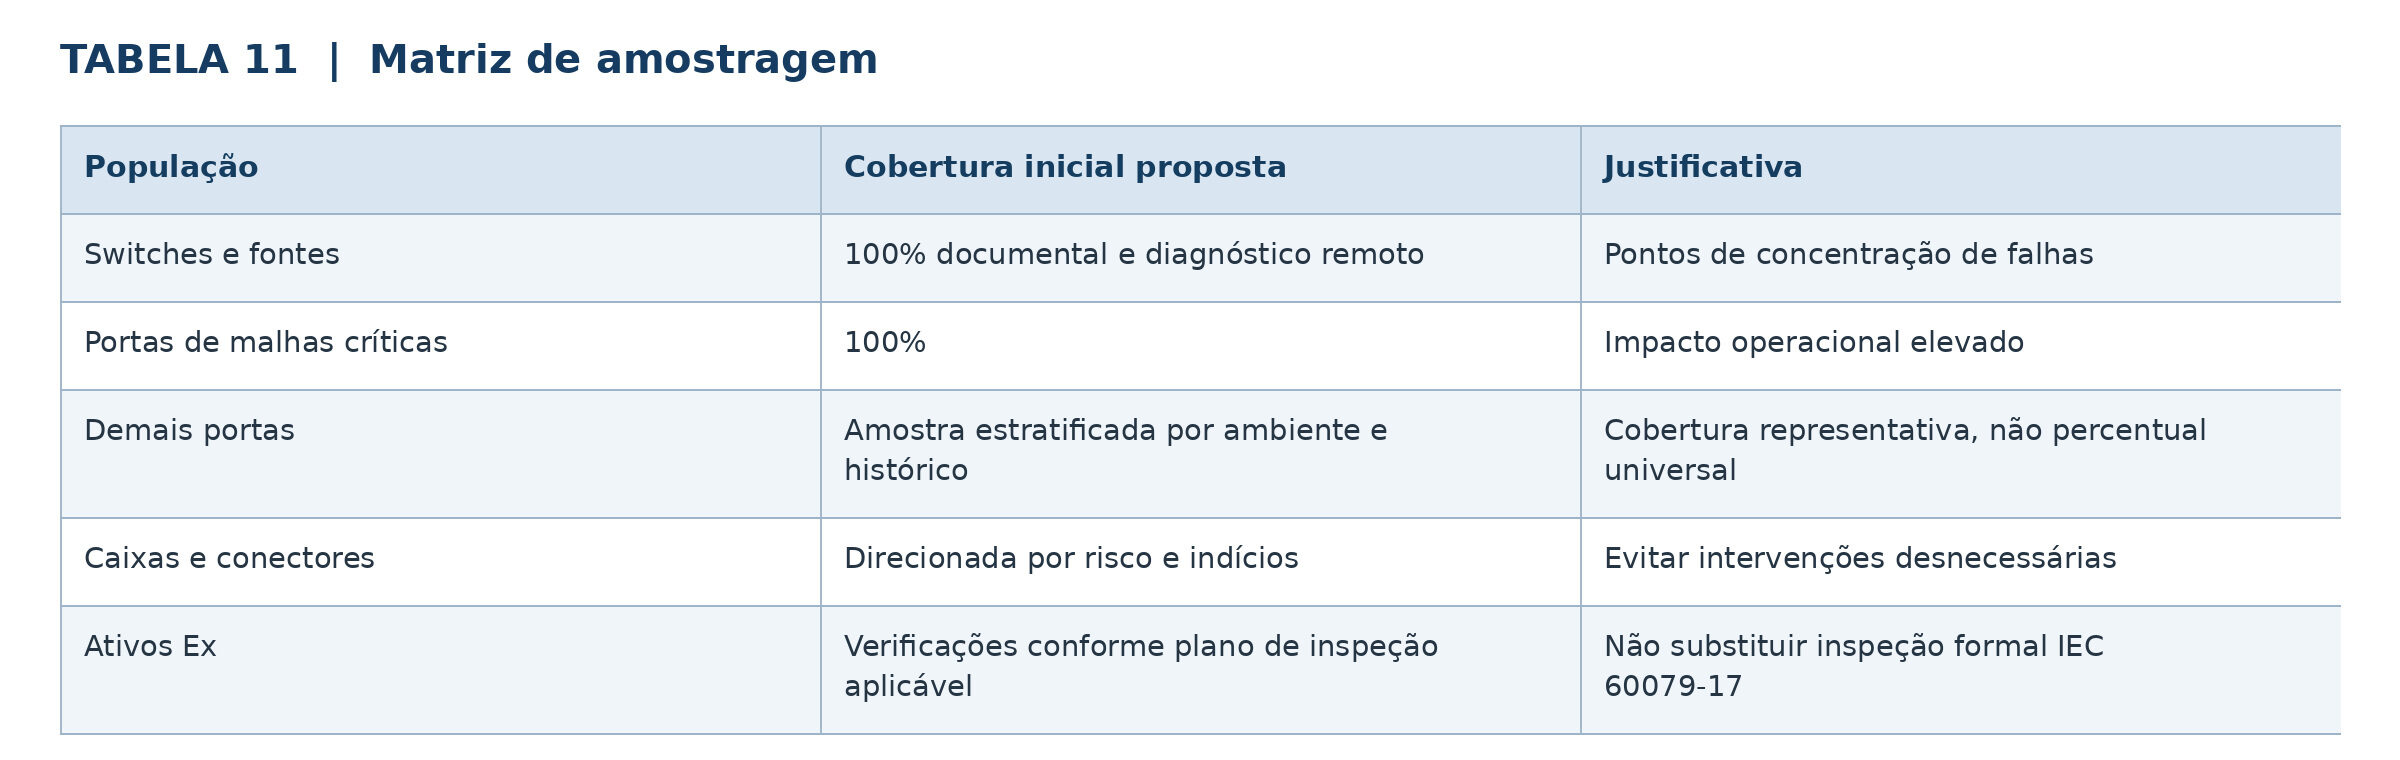
10. Plano de amostragem baseado em risco
Em uma rede existente, não é necessário abrir todas as caixas para fazer uma auditoria útil. Minha preferência é avaliar documentalmente todos os switches e os ativos críticos, verificar todas as portas de malhas essenciais e selecionar as demais por ambiente, idade, fabricante e histórico de falhas. Uma amostra inicial de 10% a 20% pode orientar o planejamento, mas não representa, por si só, confiança estatística nem exigência normativa. Se surgirem indícios de problema, amplio a amostra.
11. Consolidação, plano de ação e fechamento
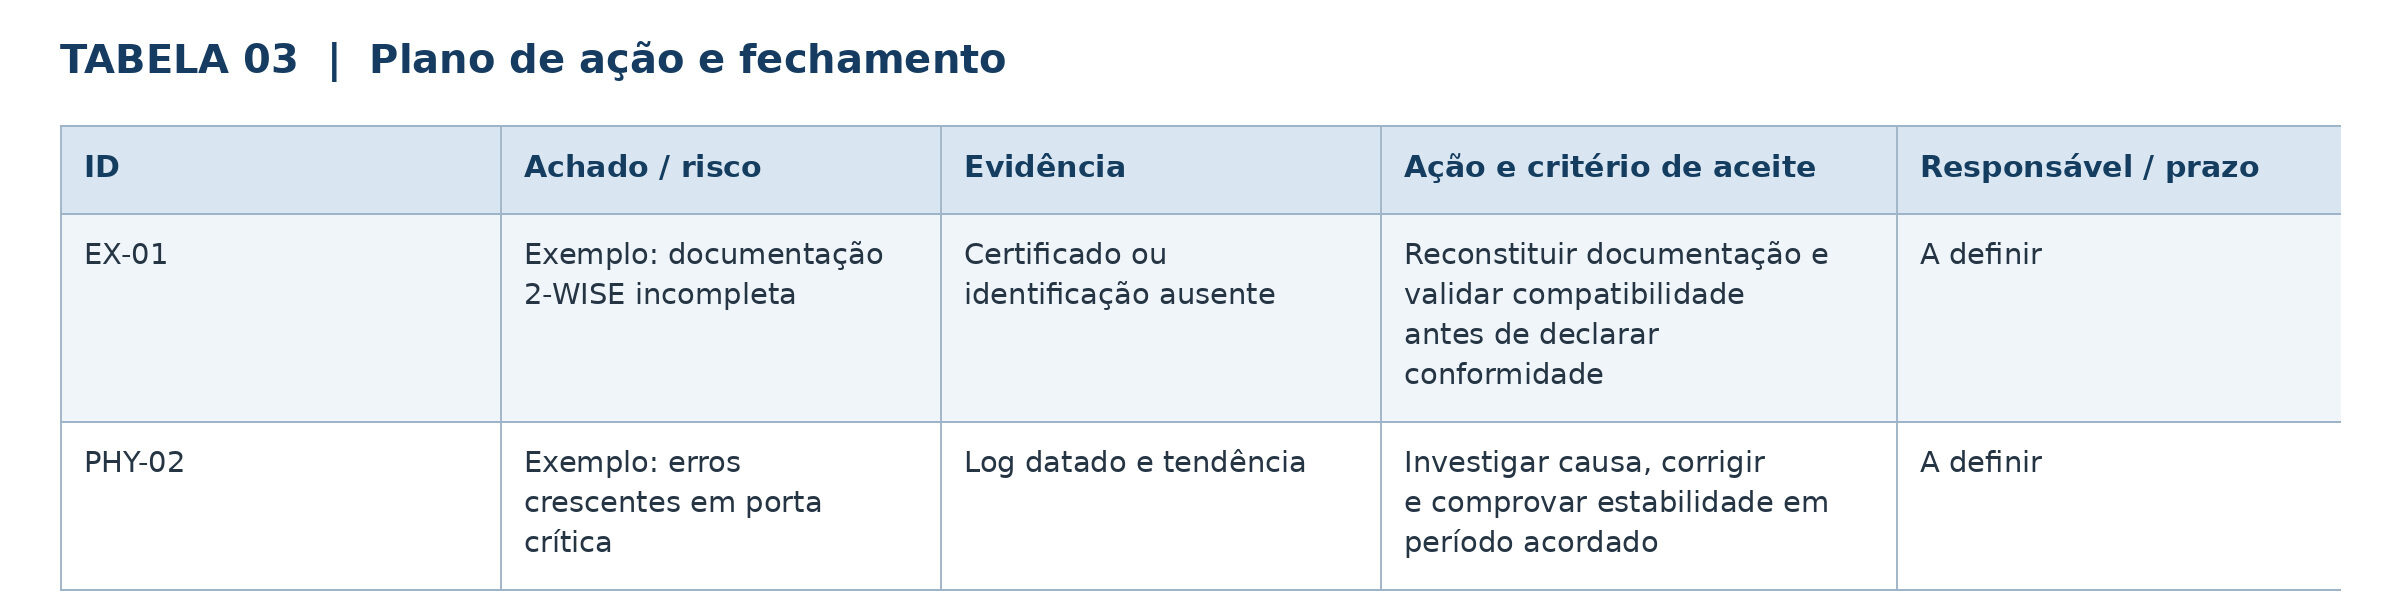
Um serviço executado não significa, necessariamente, um problema resolvido. Para encerrar um achado, procuro uma evidência objetiva: desenho aprovado, novo registro de diagnóstico, medição válida ou teste de eficácia realizado em condições acordadas. Itens não verificados continuam abertos. Quando houver risco residual, a decisão de aceitá-lo precisa ser formal e envolver os responsáveis pela operação.
12. Periodicidade e gatilhos de reavaliação
A frequência de revisão deve acompanhar o risco da instalação. Uma auditoria anual pode ser uma referência inicial razoável, mas não é uma obrigação universal. Mudanças de topologia, substituição de componentes Ex, incidentes de segurança OT, falhas repetitivas e atualizações relevantes de firmware são bons motivos para antecipar uma nova avaliação.
13. Checklist executivo de encerramento
☐ Escopo e critérios aprovados
☐ Inventário e as-built atualizados
☐ Condições Ex e 2-WISE verificadas onde aplicáveis
☐ Margens elétricas e estado físico avaliados
☐ Diagnósticos e baselines preservados
☐ Achados críticos mitigados ou risco formalmente tratado
☐ Ações com responsáveis, prazos e evidências
☐ Riscos OT comunicados
☐ Próxima revisão e gatilhos definidos
14. Casos práticos e exemplos de avaliação
Para tornar o método mais concreto, veremos a seguir situações que podem ocorrer em uma planta industrial. Os valores utilizados servem apenas para explicar o raciocínio de engenharia; não devem ser tratados como limites de aceitação definidos por norma.
14.1 Documentação e rastreabilidade — troca sem atualização de as-built
Imagine que um field switch seja substituído durante uma manutenção e a rede volte a funcionar. Na conferência posterior, porém, a identificação da porta no desenho já não corresponde ao instrumento conectado. A comunicação está normal, mas a rastreabilidade foi perdida.
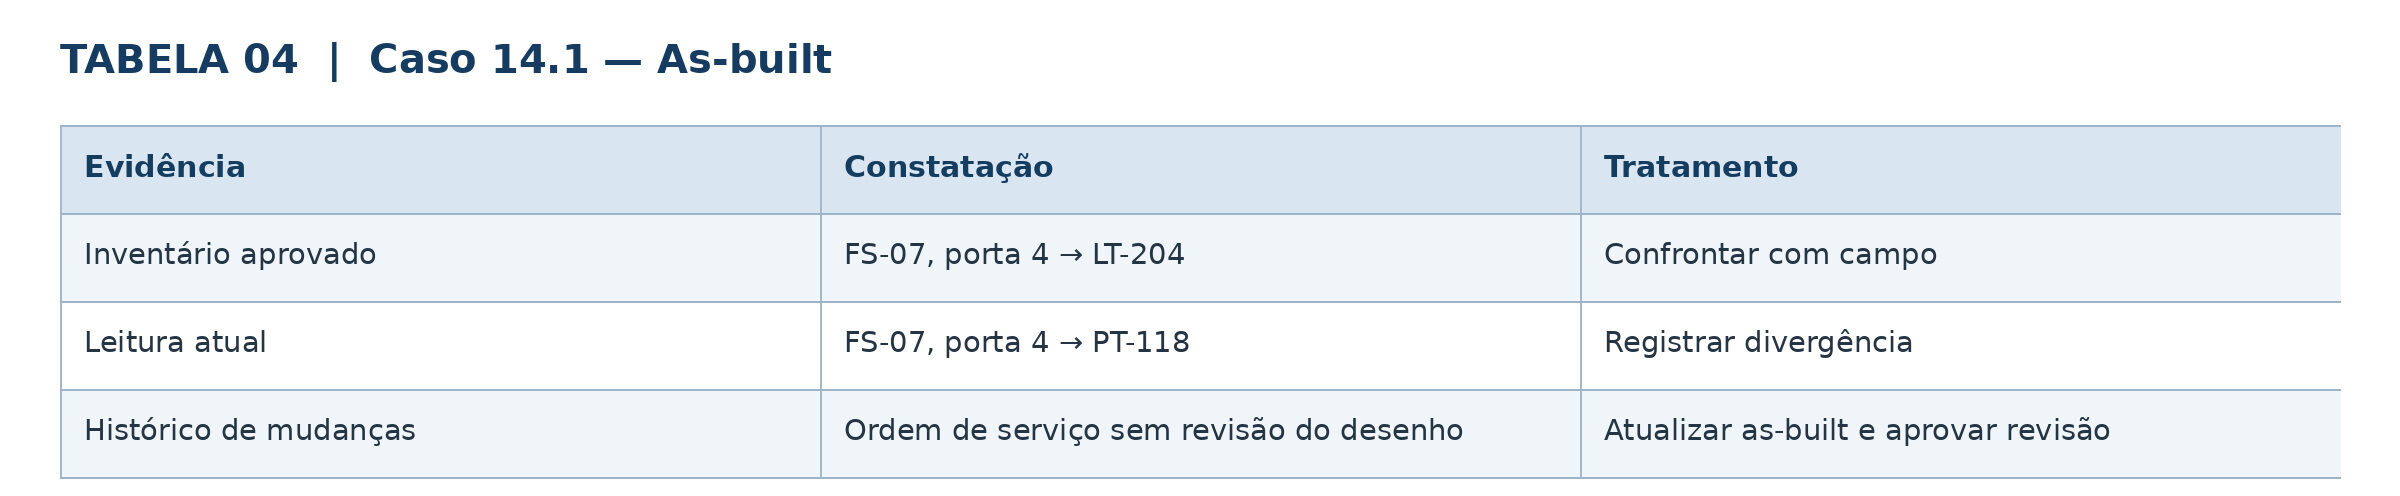
Nesse caso, o primeiro passo é confirmar a ligação real e atualizar o as-built com revisão controlada. A prioridade da correção depende da importância da malha envolvida. Uma divergência documental em uma porta crítica não deve receber automaticamente o mesmo tratamento de uma divergência em um ponto secundário.
14.2 Integridade física — degradação de qualidade de enlace
Considere uma porta cujo indicador de qualidade do PHY cai de 26 para 23 e depois para 19 dB, enquanto os eventos de erro aumentam. O instrumento continua comunicando, mas a tendência sugere que vale investigar antes de ocorrer uma falha completa.
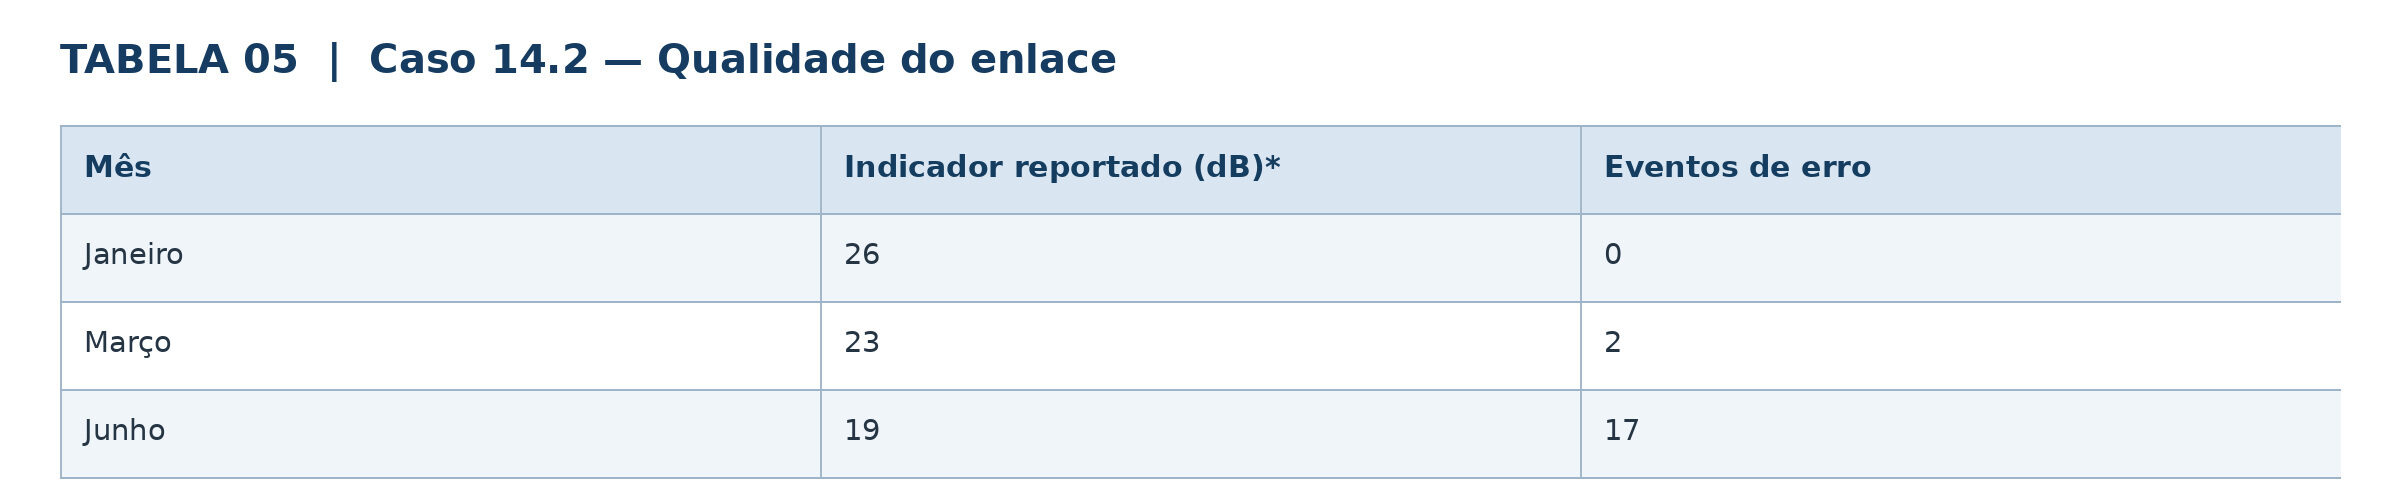
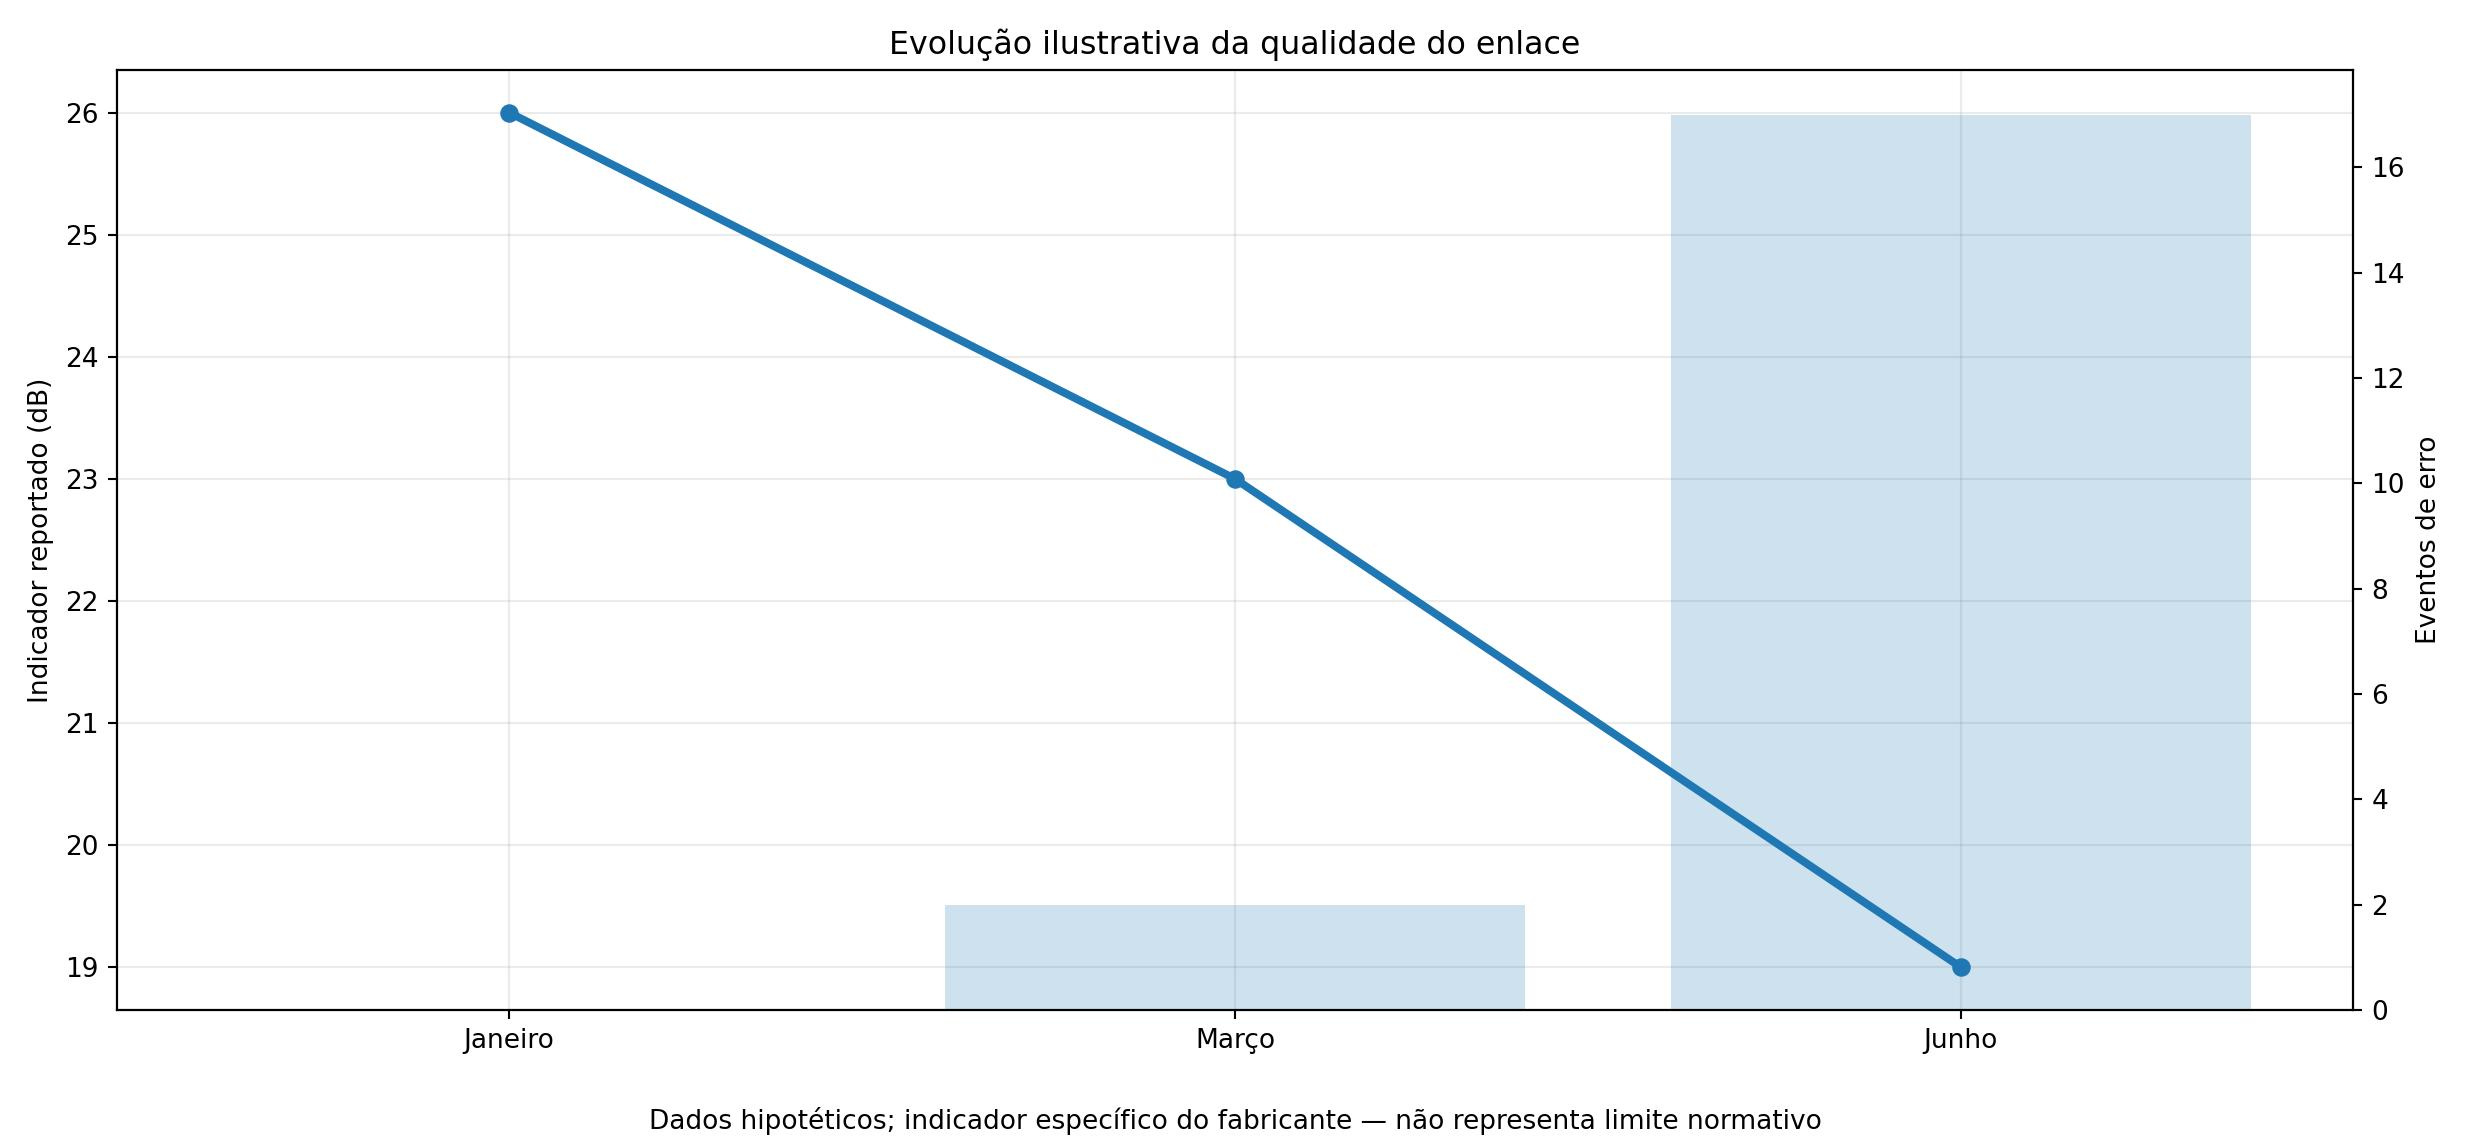
Figura ilustrativa — valores hipotéticos do estudo de caso; não representam limites normativos.
Esses números são apenas ilustrativos. O significado do indicador depende do fabricante e de seu método de medição. Antes de definir qualquer limite, consulto a documentação do equipamento e verifico possíveis causas, como umidade, conectores, cabo ou interferência eletromagnética. A investigação deve começar pelos meios menos intrusivos.
14.3 Alimentação — orçamento de potência
Suponha um switch com capacidade hipotética de 48 W e seis instrumentos que, juntos, demandem 30 W. A conta indica uma reserva aritmética de 18 W, equivalente a 37,5% da capacidade considerada. Esse resultado é útil como visão inicial, mas ainda não confirma a adequação da instalação.
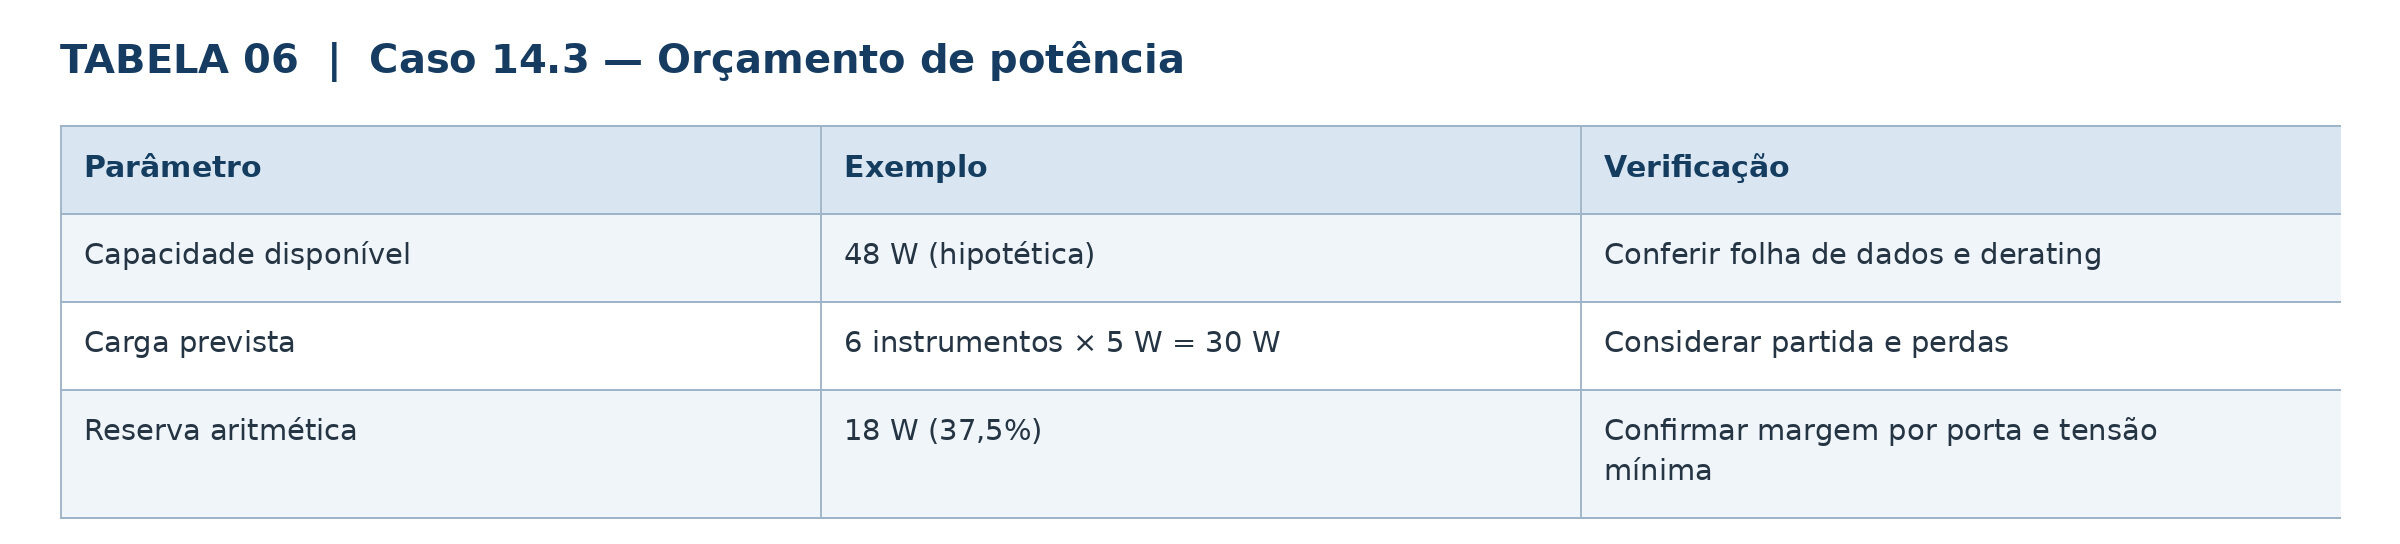
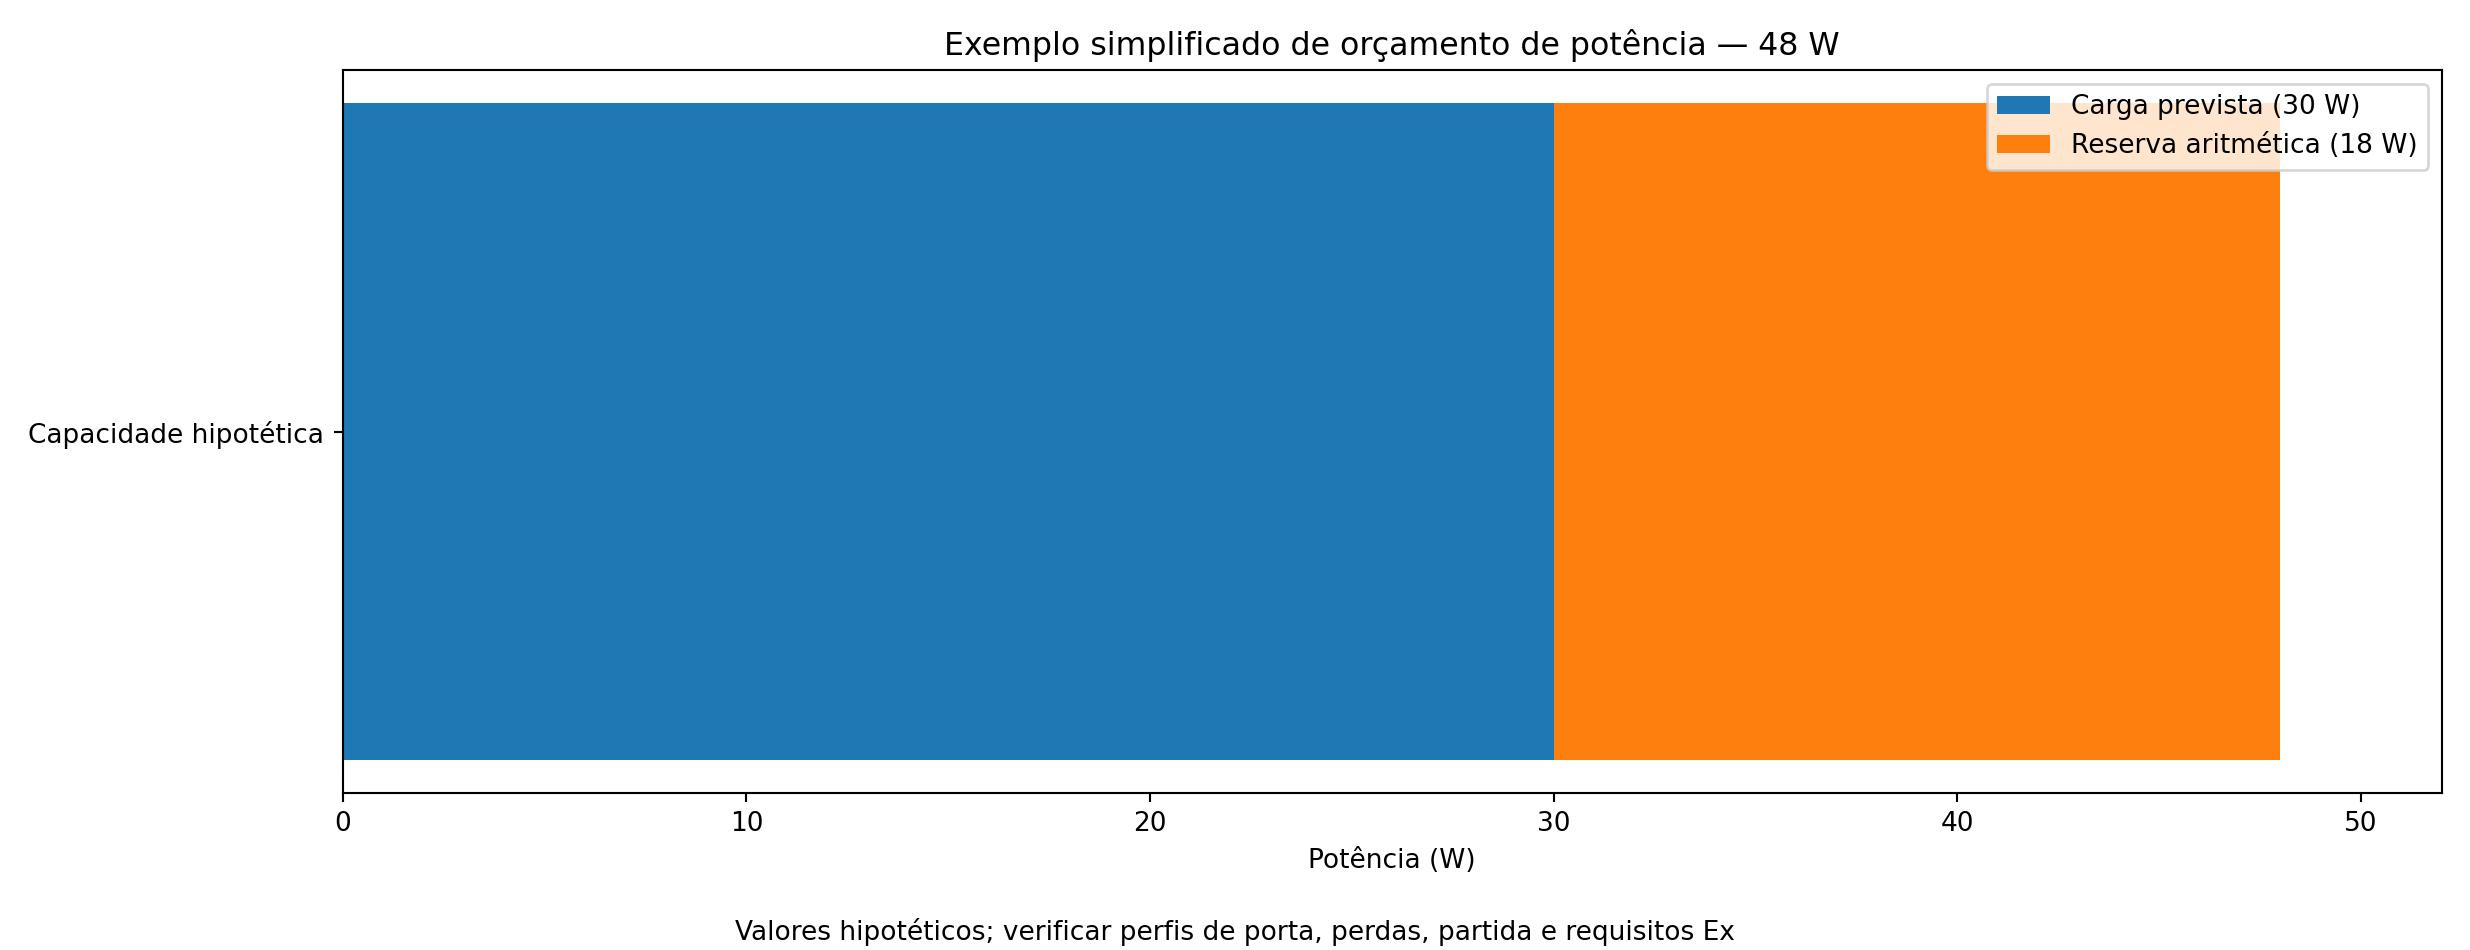
Figura ilustrativa — valores hipotéticos do estudo de caso; não representam limites normativos.
Mesmo quando a soma parece confortável, uma porta individual pode não suportar a carga prevista. Também é necessário considerar tensão mínima, perdas, condições de partida e limites do perfil de porta. Em aplicações 2-WISE, o cálculo funcional de potência não dispensa a verificação dos requisitos Ex.
14.4 Segurança Ex / 2-WISE — substituição de instrumento
Uma situação delicada ocorre quando se pretende substituir um instrumento Ethernet-APL certificado para determinada área por outro que apenas declara compatibilidade 10BASE-T1L. A comunicação Ethernet pode até ser compatível, mas isso não resolve a questão da proteção contra explosão.
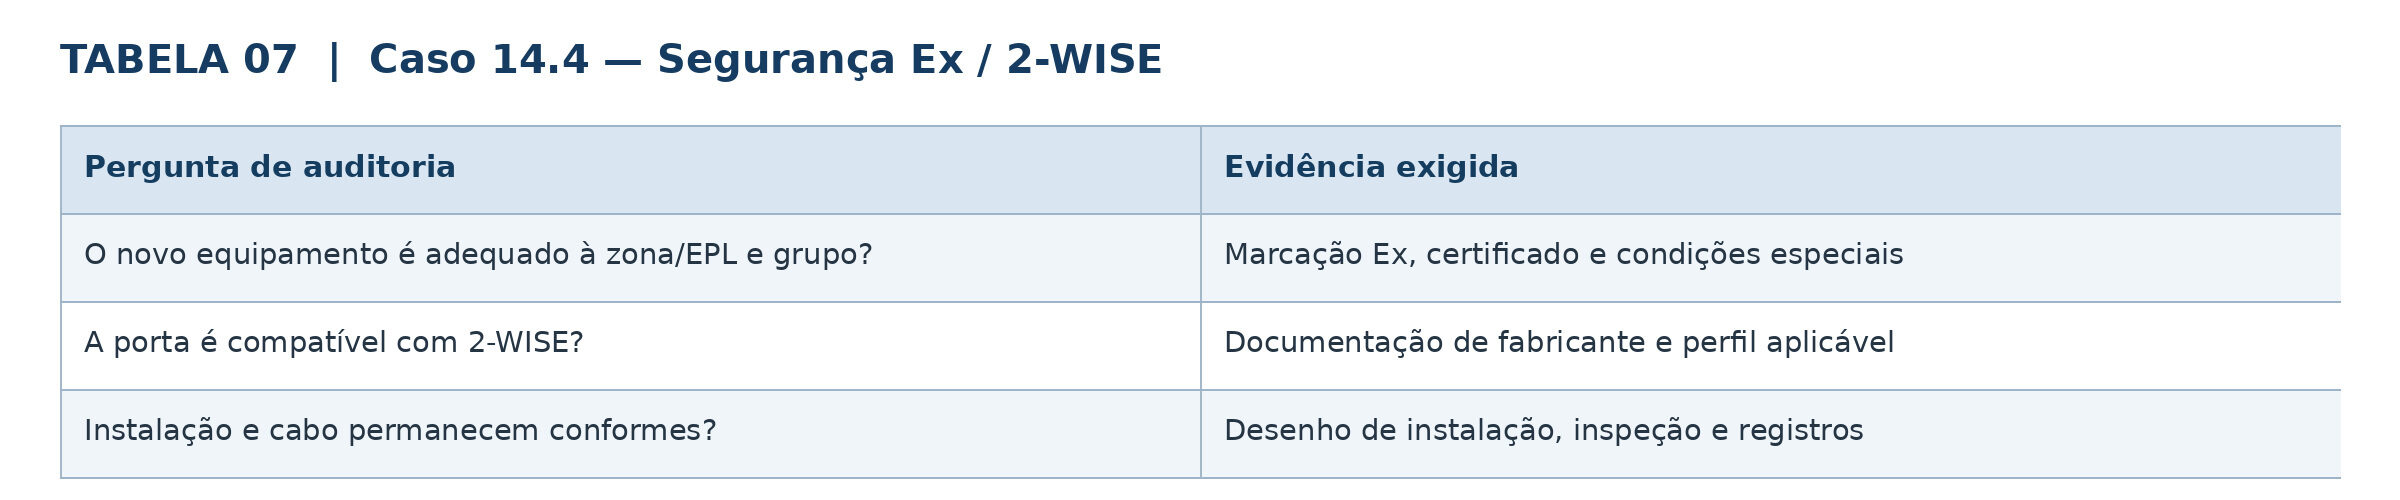
Não deveria ser liberada essa substituição com base somente na interface de comunicação. É indispensável conferir marcação Ex, certificado, condições especiais de uso, perfil da porta e documentação da instalação. A decisão deve passar pela engenharia responsável por áreas classificadas.
14.5 Protocolo — falhas intermitentes PROFINET
Em outro exemplo, o sistema de controle registra perdas intermitentes de comunicação com um instrumento PROFINET. Ao comparar os horários, encontramos uma mudança de topologia no switch e um reinício registrado no dispositivo. A análise conjunta é muito mais útil do que tratar cada evento isoladamente.
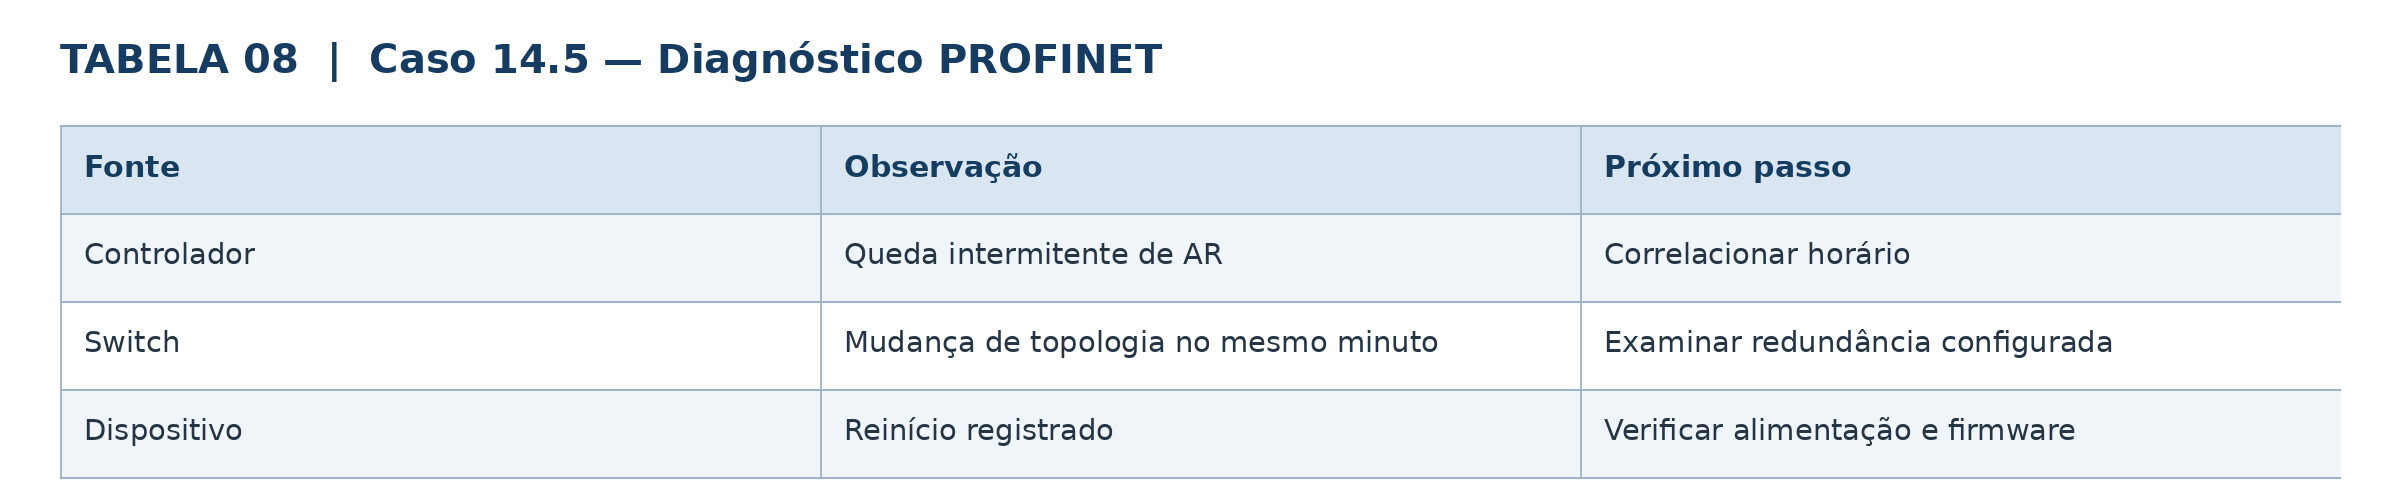
Aqui é essencial separar as camadas do problema. AR, MRP e S2 são informações pertinentes quando a arquitetura PROFINET utiliza esses mecanismos. Não se deve transferir esse mesmo checklist, sem adaptação, para EtherNet/IP ou outros protocolos.
14.6 Diagnósticos — baseline reconstruído
Pense em uma instalação antiga que opera bem, mas já não possui os registros originais de comissionamento. Em vez de presumir que os parâmetros atuais são os mesmos da partida, faça uma coleta organizada e crie uma referência nova, devidamente identificada.
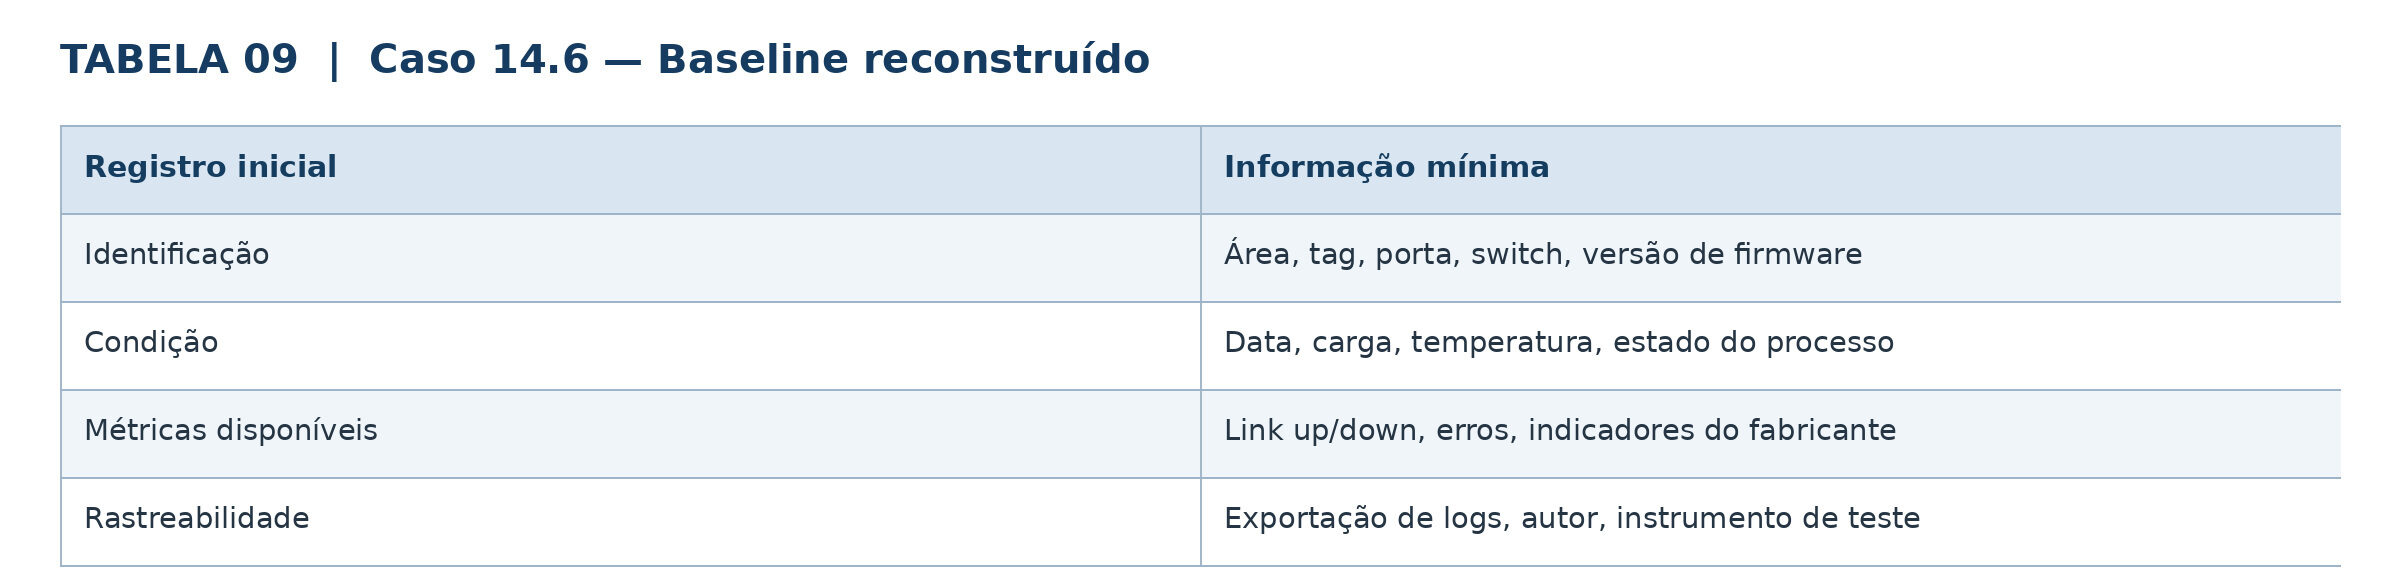
O registro deve trazer identificação de porta e instrumento, versão de firmware, condições operacionais, métricas disponíveis e origem dos dados. O termo “baseline reconstruído” evita confusão com a documentação histórica. Depois de reparos ou mudanças importantes, comparo novamente os resultados.
14.7 Segurança OT — credenciais compartilhadas
Um exemplo comum de fragilidade na segurança OT é o uso de uma única conta administrativa por vários profissionais de manutenção. A rotina parece simples, mas dificulta saber quem alterou uma configuração e quando isso aconteceu.
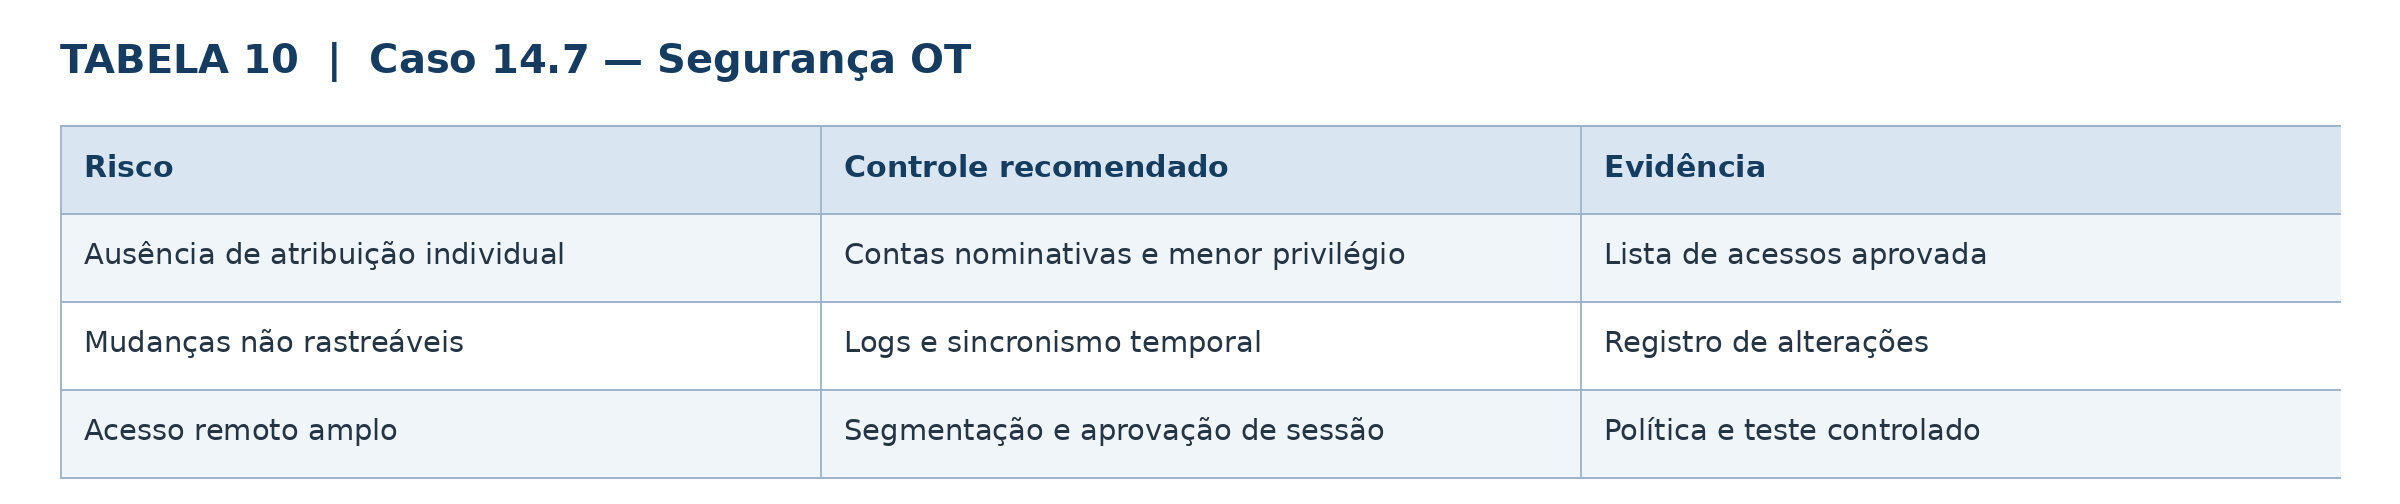
A melhoria passa por controle de acesso, privilégios adequados, registros de alterações e regras claras para acesso remoto. O plano deve respeitar as limitações da operação e prever reversão, quando necessário, seguindo os princípios aplicáveis da IEC 62443.
15. Matriz de amostragem e priorização
16. Exemplo de matriz de achados e ações
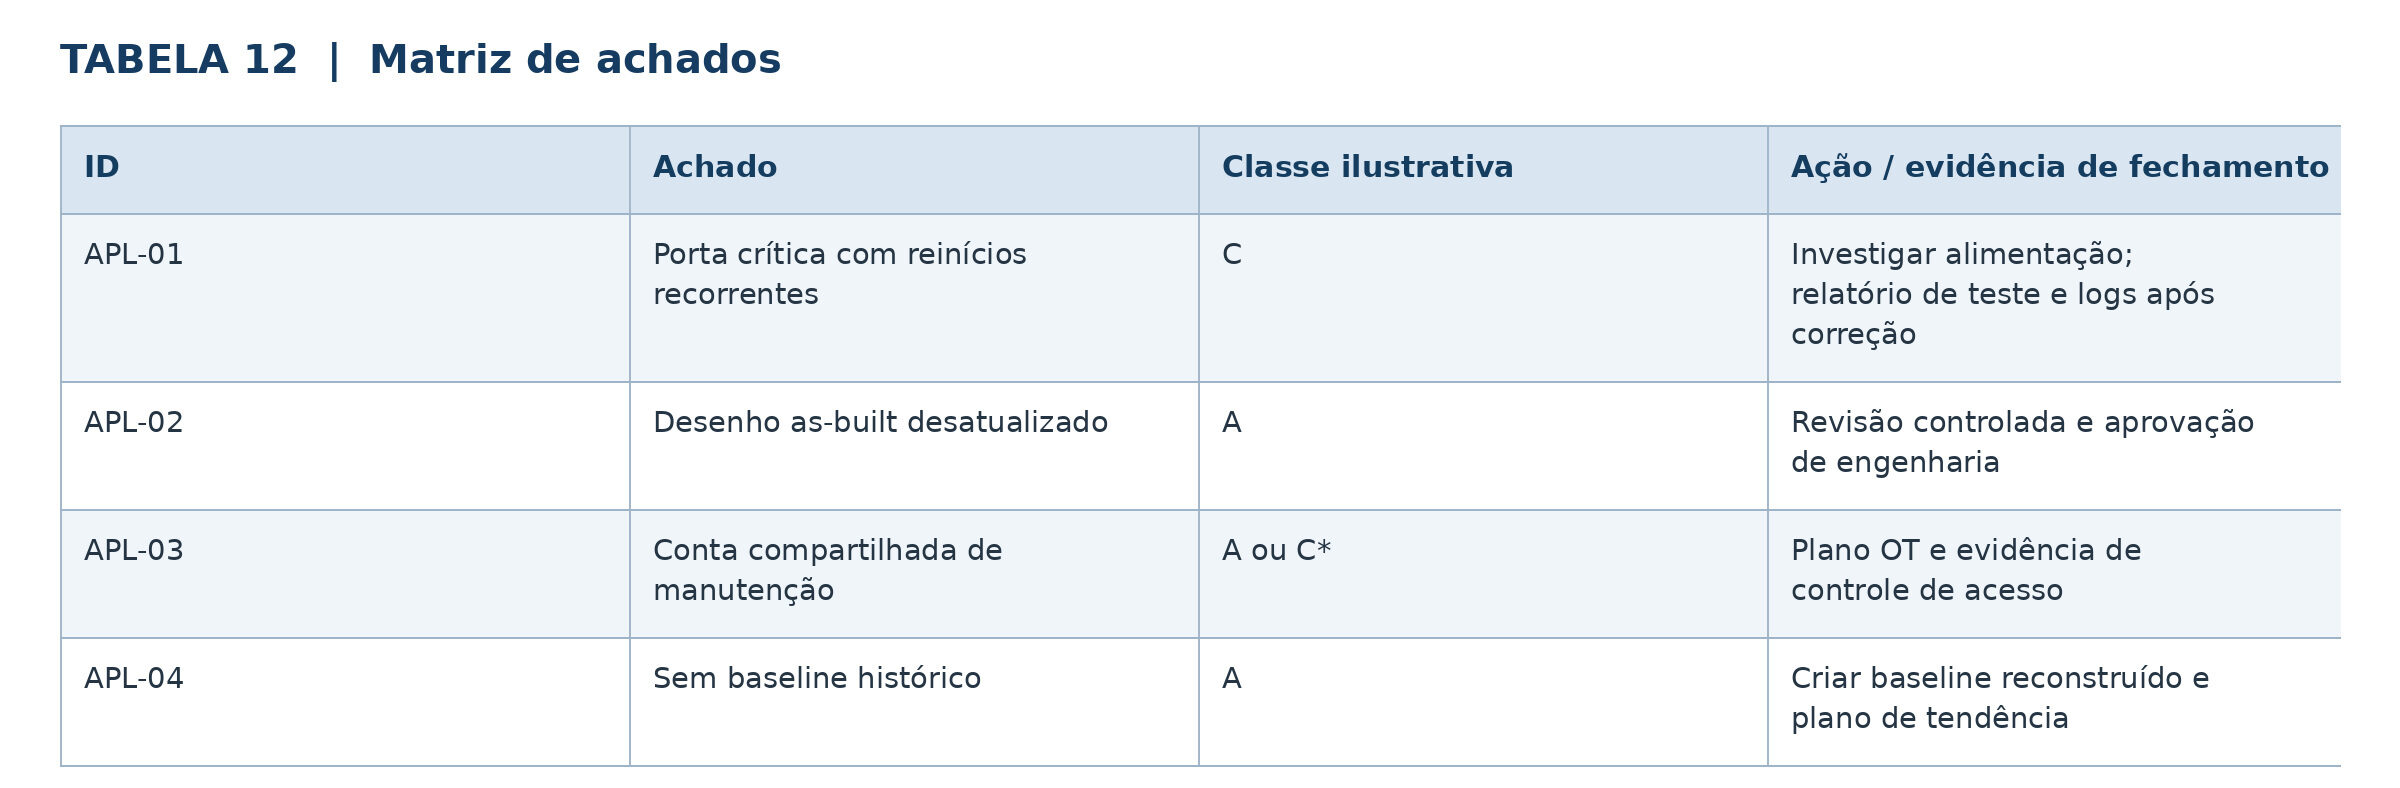
A classificação final de cada ocorrência depende do contexto: consequência possível, exposição, proteções existentes e critérios definidos pela planta.
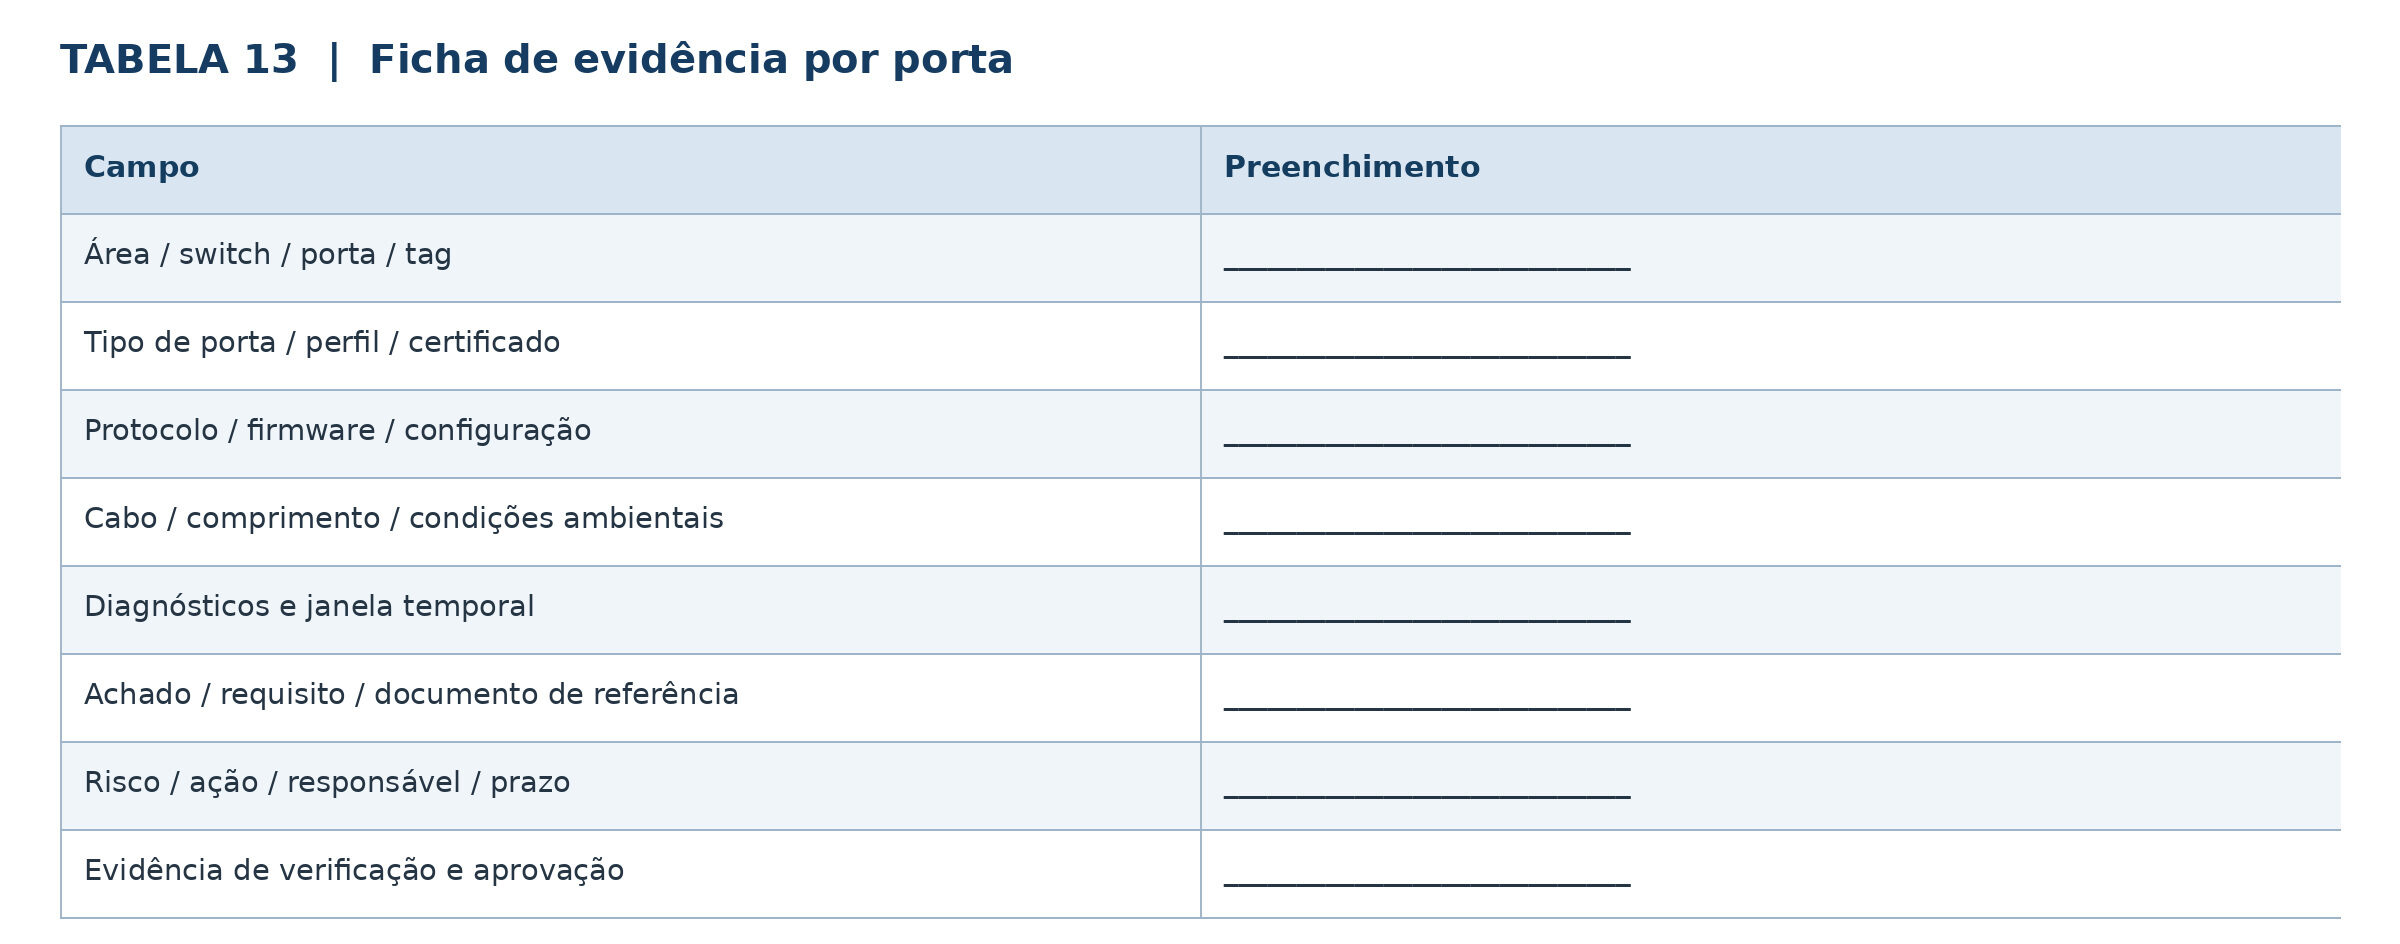
17. Modelo de ficha de evidência por porta
18. Critérios de conclusão da auditoria
Considera-se a auditoria concluída quando o escopo, os métodos utilizados, a amostra, as limitações e os resultados estão documentados e aprovados. Isso não significa afirmar que toda a rede está conforme sem ressalvas. A conclusão deve se limitar ao que foi efetivamente verificado, deixando explícitas as pendências e os itens sem evidência. O relatório também não substitui certificação de produto ou inspeção Ex oficial.
19. Referências e cautelas de aplicação
As referências técnicas precisam ser consultadas nas edições aplicáveis ao projeto. Entre elas estão o IEEE 802.3cg, a IEC 60079-47, as IEC 60079-11, 60079-14 e 60079-17, a série IEC 62443 e o Ethernet-APL Engineering Guideline. Na prática, os certificados, os manuais e as condições de instalação dos equipamentos utilizados são igualmente indispensáveis.
Conclusão
Ao longo dos anos, aprendemos que uma rede industrial confiável não é apenas aquela que está comunicando hoje. É aquela cuja instalação conseguimos compreender, diagnosticar e manter com segurança quando alguma coisa muda. Na Ethernet-APL, isso exige olhar em conjunto para o meio físico, a alimentação, a compatibilidade Ex, os protocolos, os diagnósticos e a gestão da rede. Uma auditoria bem documentada ajuda justamente nisso: transformar sinais dispersos em decisões de engenharia fundamentadas, antes que pequenos desvios se tornem problemas de operação.
Referências técnicas
- IEEE 802.3cg — especificações de 10BASE-T1L (consultar edição vigente).
- IEC 60079-47 — proteção de equipamentos por 2-WISE (consultar edição vigente).
- IEC 60079-11 — segurança intrínseca “i” (consultar edição vigente).
- IEC 60079-14 e IEC 60079-17 — projeto/instalação e inspeção/manutenção em atmosferas explosivas (consultar edições vigentes).
- Série IEC 62443 — segurança cibernética de sistemas de automação e controle industrial.
- Ethernet-APL Engineering Guideline — publicações das organizações industriais participantes; conferir revisão vigente.
- Manuais, certificados, condições especiais de uso e folhas de dados dos fabricantes dos equipamentos instalados.
(*) César Cassiolato, CEO da Vivace Process Instruments LTDA.